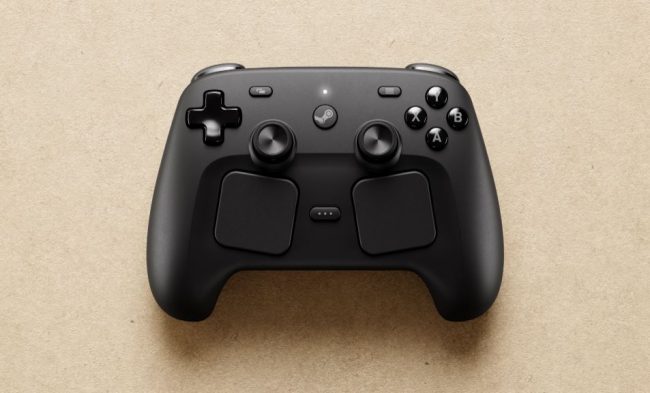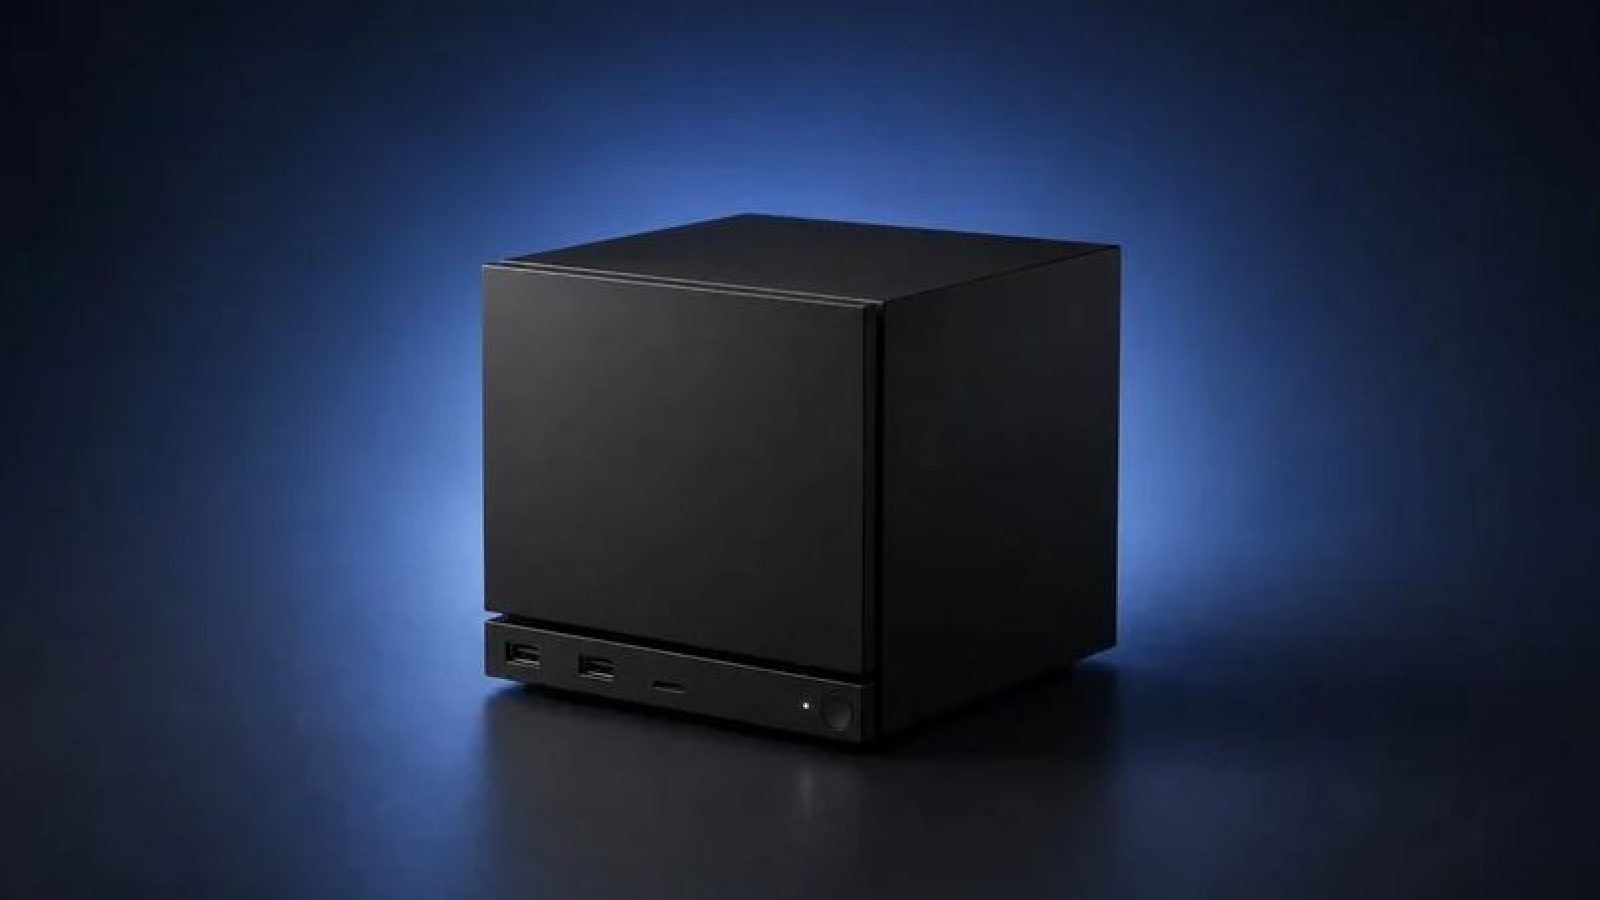
Właściciele Steam Machine i Steam Controller z UE zostali skontaktowani przez Valve, ostrzegając ich przed fałszywymi wiadomościami po ataku cyberfirmware na jednego z partnerów logistycznych firmy, CEVA Logistics. Atak miał miejsce w zeszłym tygodniu i rzeczywiście zagroził informacjom użytkowników Valve w UE.
Nie uzyskano dostępu do informacji o płatnościach ani haseł, ale hakerzy mogli znaleźć się w rękach nazwisk, adresów, numerów telefonów, adresów e-mail i innych informacji. Za pośrednictwem Digital Foundry Valve wysłało wiadomość do właścicieli Steam Machine i Steam Controllerów w UE, informując ich, aby spodziewali się prób zdobycia więcej danych osobowych ze strony hakerów.
"Spodziewaj się fałszywych wiadomości – e-mail, SMS lub telefon – które wspominają o Twoim zamówieniu sprzętu i wyglądają, jakby pochodziły ze Steam, Valve lub firmy dostawczej. Mogą podać ci Twój adres, żeby udowodnić, że są autentyczne. Mogą poprosić o potwierdzenie dostawy, zapłatę niewielkiej opłaty celnej lub ponownej dostawy albo zalogowanie się gdzieś, aby "zweryfikować" zamówienie. Traktuj je wszystkie jak fałszywe," pisze Valve.
Firma "naciska na CEVA, aby omówić pełen zakres tego, co zostało zabrane i jak, a jesteśmy w trakcie powiadamiania organów ochrony danych w krajach dotkniętych atakiem." Zauważono, że zaangażowani zostali zewnętrzni śledczy, a wszystkie dotknięte systemy zostały wyłączone przez CEVA od czasu ataku.
Zasadniczo, jeśli jesteś właścicielem sprzętu Valve w Europie, miej oko na swoje maile i uważaj na wszystko, co próbuje zdobyć Twoje dane osobowe.